Chrome 和 Firefox 提示网站不安全的证书处理
装好证书后浏览器仍然提示「不安全」,问题出在浏览器自己的信任策略上。Chrome 和 Firefox 的机制不同,处理方式也不同。
Chrome:信任策略随版本变
Chrome 在桌面端通常跟随系统证书库,但策略一直在调整;在 Android 上,新版本 Chrome 会忽略安装到系统证书目录的自签 CA 证书。处理原则:
- 高版本 Chrome:把 CA 证书装到用户证书目录;
- 低版本 Chrome:装到系统证书目录;
- 不确定就两种都试。
对应 Android 的两种证书目录与安装步骤见 Android 证书安装。
Firefox:内置 CA Store,需要手动放行
Firefox(无论桌面还是移动端)使用内置的证书验证机制,系统证书库和用户证书库都不读,必须手动开启第三方 CA 信任:
- Firefox 设置 → 「关于 Firefox」→ 连点顶部 Logo 5 下启用调试菜单;
- Firefox 设置 → Secret Settings → 启用 Use third party CA certificates;
- 然后把 Reqable 的 CA 证书安装到用户证书目录。
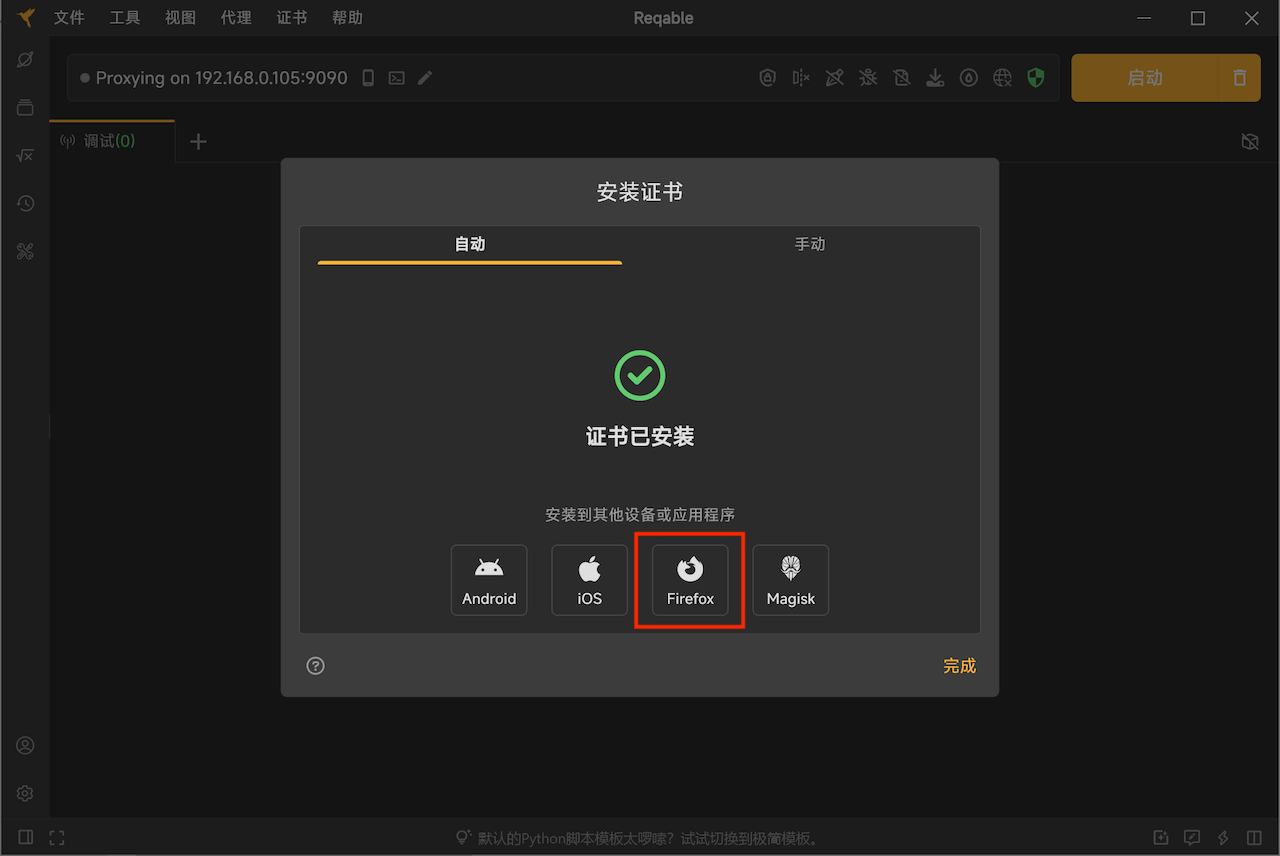
桌面端 Linux 上还有额外一层:Chrome 和 Firefox 在 Linux 都有独立证书管理系统,即使系统级装好了,浏览器内也要单独导入(见 电脑端装证书 的 Linux 部分)。
判断思路
| 现象 | 结论 |
|---|---|
| 只有浏览器不安全,其他 App 正常 | 浏览器信任策略问题(本篇) |
| 某个 App 不安全,浏览器正常 | 固定证书/内置 CA(见 SSL 握手失败) |
| 全部都不安全 | 证书根本没装好,回安装步骤 |
浏览器策略随版本更新频繁变化,以上做法失效时优先怀疑版本差异,以官方最新指引为准。